Νέα απάτη με email στην Κρήτη: Στο στόχαστρο η υποτιθέμενη «κάρτα υγείας» του ΕΦΚΑ – Τι να προσέξετε
Νέο κύμα ηλεκτρονικού ψαρέματος (phishing) βρίσκεται σε εξέλιξη στην Κρήτη, με επιτήδειους να επιχειρούν την υφαρπαγή τραπεζικών δεδομένων και χρηματικών ποσών από ανυποψίαστους πολίτες μέσω παραπλανητικών μηνυμάτων ηλεκτρονικού ταχυδρομείου.
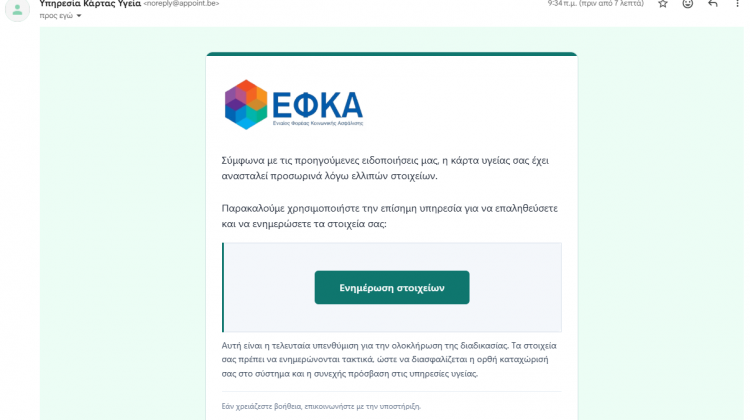
Σύμφωνα με αναφορές πολιτών, το κακόβουλο email φέρει ως τίτλο τη φράση «Ειδοποίηση αναστολής κάρτας υγείας» και εμφανίζει ως αποστολέα μια ψευδεπίγραφη «Υπηρεσία Κάρτας Υγείας», χρησιμοποιώντας παράλληλα το όνομα του ΕΦΚΑ για να προσδώσει εγκυρότητα στην απάτη.
Το παραπλανητικό μήνυμα και η παγίδα των συνδέσμων
Στο εσωτερικό του ηλεκτρονικού μηνύματος, οι δράστες ισχυρίζονται ψευδώς ότι η κάρτα υγείας του παραλήπτη έχει τεθεί σε προσωρινή αναστολή εξαιτίας ελλιπών προσωπικών στοιχείων.
Με το πρόσχημα της «τελευταίας υπενθύμισης» για τη διατήρηση της πρόσβασης στις υγειονομικές υπηρεσίες, το μήνυμα παροτρύνει τους πολίτες να πατήσουν σε έναν ενσωματωμένο σύνδεσμο (link) για την υποτιθέμενη επικαιροποίηση των στοιχείων τους. Στην πραγματικότητα, η μετάβαση στον εν λόγω σύνδεσμο επιτρέπει στους απατεώνες να αποσπάσουν προσωπικούς κωδικούς και να αποψιλώσουν τραπεζικούς λογαριασμούς μέσα σε λίγα λεπτά.
Οι αρμόδιες αρχές συνιστούν την άμεση διαγραφή του συγκεκριμένου email χωρίς την πραγματοποίηση καμίας ενέργειας ή αλληλεπίδρασης με το περιεχόμενό του.
Βασικοί κανόνες προστασίας από το ηλεκτρονικό «ψάρεμα»
Για την αποφυγή παρόμοιων περιστατικών εξαπάτησης, υπογραμμίζονται δύο θεμελιώδεις κανόνες ασφαλείας:
-
Αποφυγή υπόπτων συνδέσμων: Μην επιλέγετε links που αποστέλλονται μέσω email, SMS ή εφαρμογών συνομιλίας, ιδιαίτερα όταν επικαλούνται επείγοντα προβλήματα τραπεζικών λογαριασμών ή επιστροφές χρημάτων.
-
Διασφάλιση απόρρητων διαπιστευτηρίων: Κανένας ασφαλιστικός φορέας ή τραπεζικό ίδρυμα δεν πρόκειται να ζητήσει ποτέ μέσω ηλεκτρονικής αλληλογραφίας ή τηλεφώνου τους προσωπικούς κωδικούς e-banking, το PIN των καρτών ή κωδικούς επιβεβαίωσης μιας χρήσης (OTP).